Ein neues Angriffsmuster
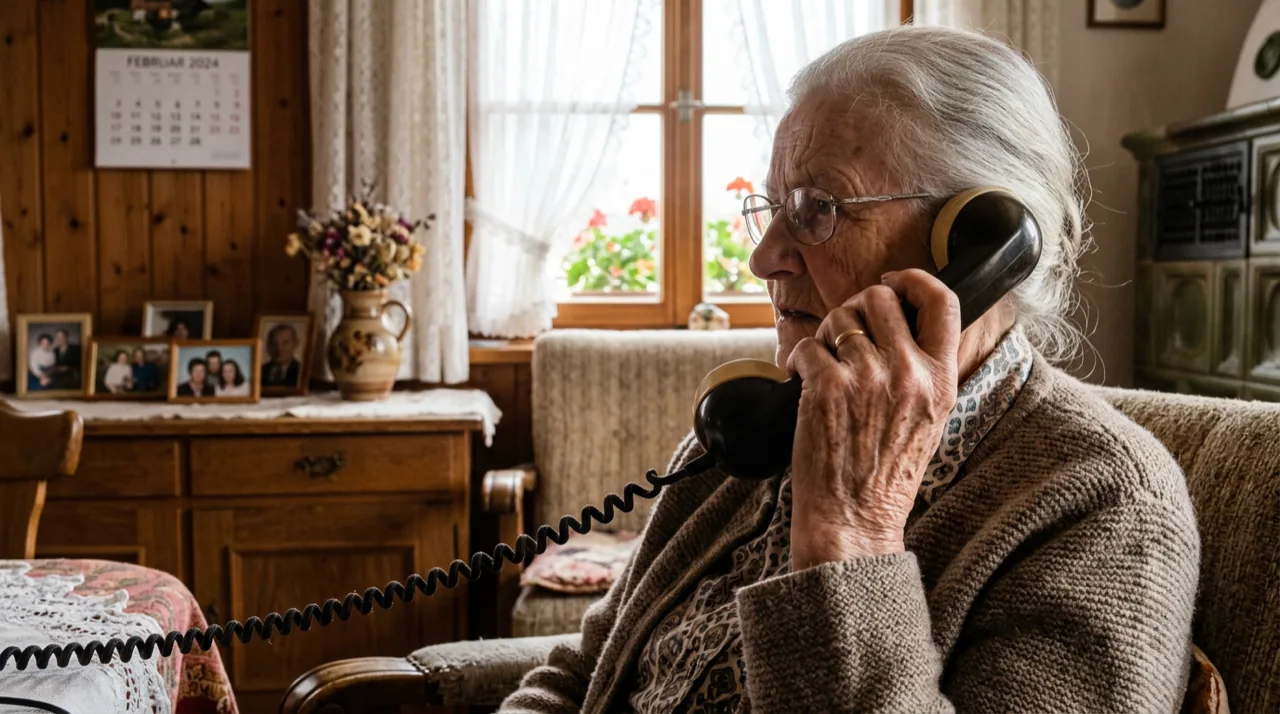
Anfang April 2026 hat das BSI eine Warnung veröffentlicht, die in der Branche bisher kaum Beachtung gefunden hat: Betrüger nutzen zunehmend Voice-Cloning-Technologie, um sich am Telefon als Hausverwalter, Eigentümer oder Hausmeister auszugeben.
Die Masche ist erschreckend simpel: Mit drei bis fünf Sekunden Stimm-Material aus einem Social-Media-Video oder einer Sprachnachricht lässt sich heute eine glaubwürdige Stimm-Kopie erzeugen. Anrufer geben sich dann gegenüber dem Notdienst, dem Hausmeister oder der Verwaltung als Eigentümer aus — und fordern Zugang, Schlüssel-Codes oder die Freigabe einer Reparatur, die anschließend zur Vortäuschung eines Versicherungsschadens dient.
Wer im Mittelstand betroffen ist
Der naive Reflex ist: "Das ist ein Banken-Problem." Tatsächlich trifft es heute vor allem drei Branchen:
- →Hausverwaltungen mit telefonischem Mieter- und Eigentümerservice
- →SHK- und Elektro-Notdienste, die nach 18 Uhr und am Wochenende erreichbar sind
- →Hausmeisterdienste mit Schlüssel-Verwaltung für Mehrparteienobjekte
In allen drei Fällen ist die "Stimme am Telefon" die einzige Authentifizierung. Und genau das ist 2026 nicht mehr ausreichend.
Was Voice-Authentifizierung leisten kann
Die gute Nachricht: Die Technik, um diesem Problem zu begegnen, existiert. Sie heißt Voice Biometrics oder Speaker Verification und arbeitet auf zwei Ebenen:
Aktive Authentifizierung
Der Anrufer wird gebeten, eine kurze, randomisierte Phrase zu sprechen. Das System vergleicht die Stimm-Charakteristika — Spektrum, Sprechrhythmus, Atemmuster — mit einer hinterlegten Referenz. Geklonte Stimmen scheitern hier in über 95 % der Fälle, weil sie auf eine bestimmte Trainings-Stimme optimiert sind und mit unbekanntem Text Mikro-Artefakte zeigen.
Passive Liveness Detection
Im Hintergrund analysiert das System, ob die Stimme aus einer realen menschlichen Quelle kommt — über Atemgeräusche, Mikro-Pausen, Hintergrundakustik und Frequenzgang. Synthetische Stimmen haben charakteristische Lücken im sub-50-Hz-Bereich, die ein Mensch immer mitsendet.
Wie wir das in Voice Agents integrieren
Wo Inbound-Voice-Agents zum Einsatz kommen, bauen wir sie standardmäßig mit zwei Sicherheitsschichten:
- →Stufe 1 — Telefonnummern-Whitelist mit Rückruf-Verifikation: Bei sicherheitsrelevanten Anliegen ruft der Agent die hinterlegte Nummer aktiv zurück. Auch ein Spoofing der Caller-ID hilft dem Angreifer dann nichts mehr.
- →Stufe 2 — Liveness-Check und Speaker-Verification: Bei Bestandseigentümern, die ihre Stimme einmal hinterlegt haben, ergänzt sich das mit aktiver Sprecher-Verifikation.
Bei sehr sensiblen Anliegen — Schlüssel-Übergabe, Zugangscode-Änderung, Freigabe größerer Reparaturen — schaltet der Agent automatisch auf eine Zweitkanal-Verifikation per SMS oder E-Mail mit One-Time-Code um.
Ein Beispiel aus der Praxis
Ein typisches Voice-Cloning-Angriffsmuster: Ein Anrufer mit der geklonten Stimme eines Eigentümers verlangt die Freigabe für einen "dringenden Wasserschaden" — die ausgewählte Firma ist ein Strohmann des Angreifers, der die anschließende Rechnung über mehrere Tausend Euro direkt vom Hausgeld eintreiben will.
Ein solcher Angriff scheitert, wenn eine Rückruf-Verifikation über die hinterlegte Mobilnummer ausgelöst wird, die der Angreifer nicht hat. Genau diese Schutzschicht bauen wir in Inbound-Voice-Agents standardmäßig ein — ohne sie wäre der Schaden mit hoher Wahrscheinlichkeit erfolgt.
Was Sie diese Woche tun sollten
Drei konkrete Maßnahmen, unabhängig davon, ob Sie KI einsetzen oder nicht:
- →Schulen Sie Ihren Notdienst und Ihre Disposition: Bei jeder sicherheitsrelevanten Telefon-Freigabe wird zurückgerufen — keine Ausnahme.
- →Hinterlegen Sie für jeden Eigentümer und jeden Verwalter eine "Verifikations-Frage", die nicht aus öffentlichen Quellen recherchierbar ist.
- →Wenn Sie einen Voice-Agent einsetzen oder planen: Verlangen Sie aktiv vom Anbieter eine Liveness-Detection und einen Rückruf-Verifikationsmodus.
Fazit
Voice-Cloning ist keine Science-Fiction mehr — es ist im April 2026 ein etabliertes Angriffsmuster. Die Technik dagegen existiert. Sie wird in der Branche noch viel zu selten eingesetzt. Wer hier vorausgeht, schützt nicht nur seine Kunden, sondern auch seine Reputation und sein Versicherungsverhältnis.
Ihr nächster Schritt
Wir prüfen Ihren bestehenden telefonischen Notdienst- oder Mieterservice auf Voice-Cloning-Risiken und zeigen, wo Sie mit minimalem Aufwand maximale Schutzwirkung erzielen.
→ Kostenfreie Ablauf-Aufnahme vereinbaren und Voice-Sicherheits-Check anfordern.
NovaData — KI, die schützt statt nur antwortet. Made in Bavaria.